CORE 01
防破解技术
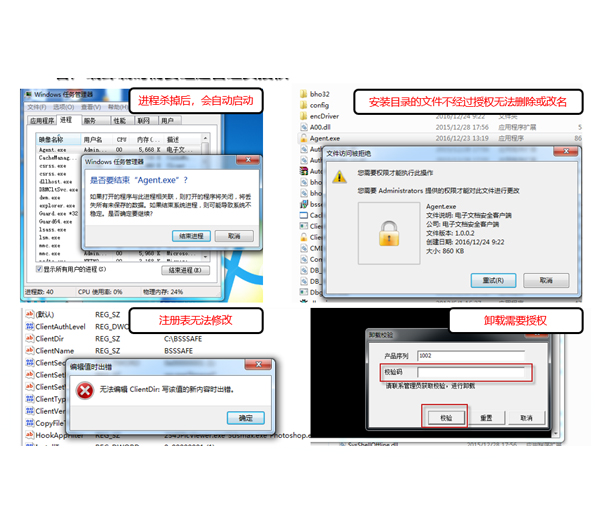
通过进程守护、非法操作预警等手段,防止客户端被破坏及篡改。
在不依赖频繁病毒特征更新的情况下,精准控制工控主机可运行的程序,兼顾安全防护与工业软件稳定性。
通过进程守护、非法操作预警等手段,防止客户端被破坏及篡改。
采用沙箱技术隔离受控应用程序进程,降低未知程序风险。
采用驱动级透明加解密技术,实现用户无感完成保护。
拦截另存、复制等高风险操作,阻断敏感数据流转。
拦截受控应用读操作,对读取到内存的数据加密。
实时监控工控主机应用和端口,发现异常及时加入受控列表。
覆盖可信程序采集、恶意程序拦截、文件保护、自身防护和审计告警的完整闭环。
生成并安装客户端后下发进程采集策略,运行数日完成可信程序采集。
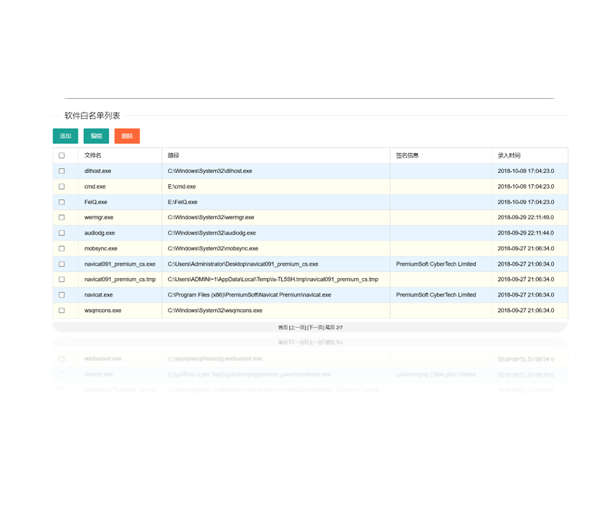
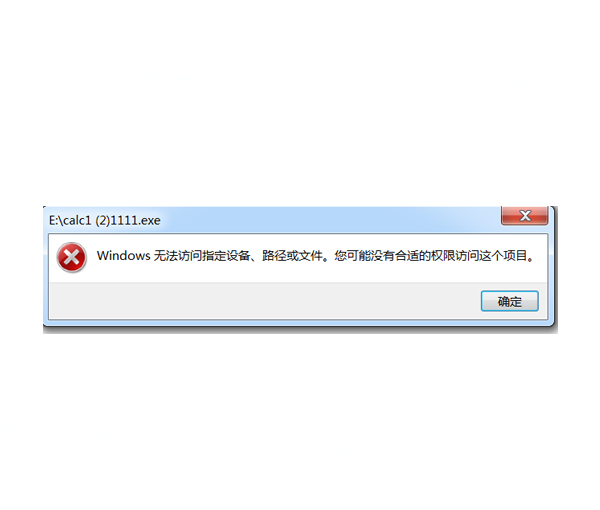
非白名单进程无法启动,防病毒、防勒索病毒,同时降低工业软件冲突和资源消耗。
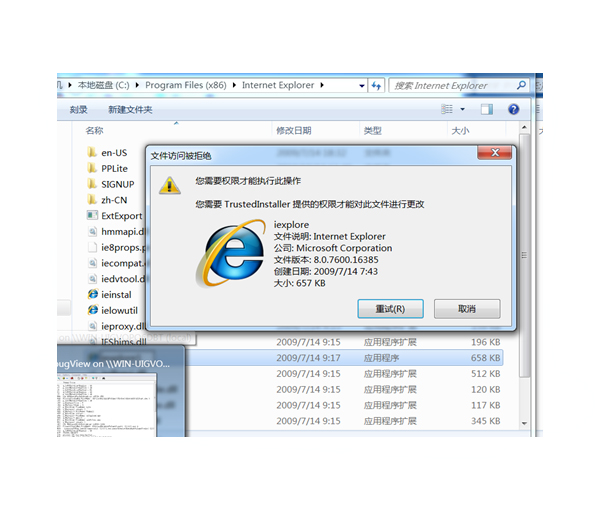
固化后,白名单中受保护的可执行文件不得被修改或删除。
防止非法卸载、停止软件应用程序、服务及驱动,并记录和告警相关行为。
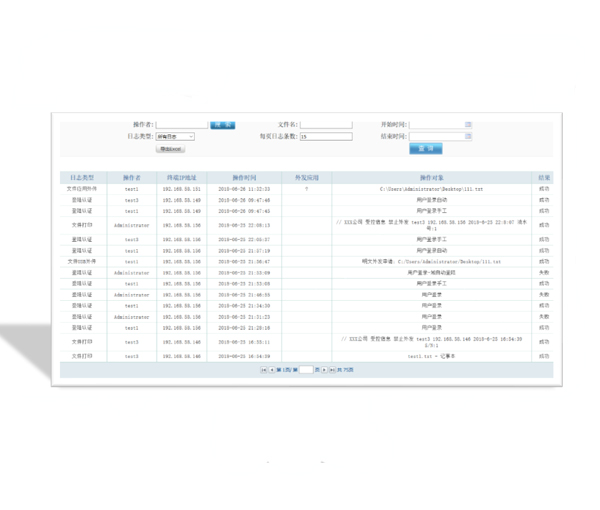
提供丰富、全面的日志记录,帮助管理员快速定位工控环境中的异常。