CONTROL 01
身份认证
识别用户与设备身份,确保接入主体可信。
准入网关不只验证“是谁”,还要判断“设备是否安全”和“应该访问什么”,让网络访问策略真正跟随风险变化。
识别用户与设备身份,确保接入主体可信。
检查补丁、杀毒、进程和安全基线,合规后准入。
按风险等级分配网络区域,降低横向传播风险。
为访客终端提供受控、可审计的临时访问。
将一次网络接入拆分为可观测、可决策、可追溯的安全动作。
建立用户、设备与网络位置的关联关系,只有可信设备才能进入下一步检查。
检查补丁、杀毒、系统版本和安全基线,自动识别不合规终端。
根据身份、设备状态和访问风险实时决定放行、隔离或拒绝。
为访客提供临时账号与受限网络,访问过程全程留痕可审计。
通过交换机镜像端口获取数据包,在不改变现有网络结构的情况下保护安全服务器。
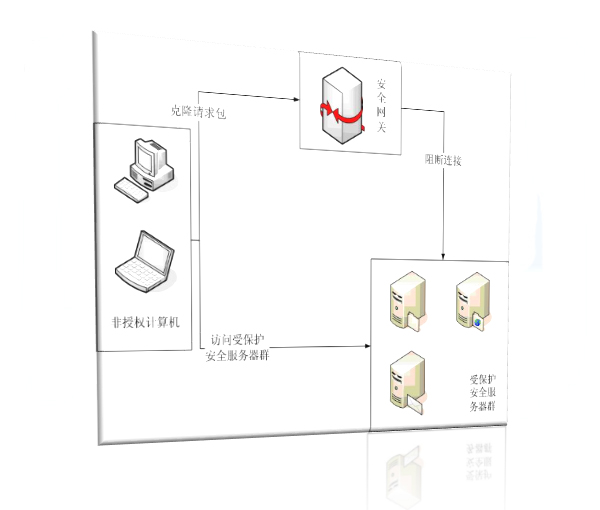
通过抓取交换机镜像端口数据包进行分析,对访问安全服务器的数据包实施拦截与放行。准入客户端定时发送心跳包,只有合法客户端才能访问受保护服务器。
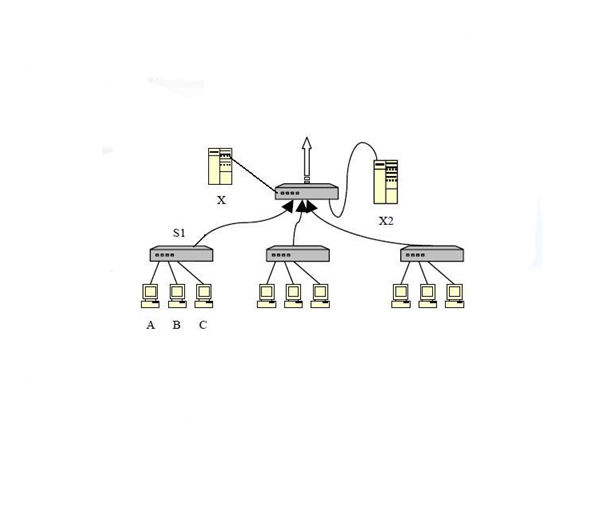
X 为准入网关,X2 为受保护安全服务器,S1 为带端口镜像的交换机,ABC 为客户端。镜像端口确保网关能够收到发往安全服务器的数据包。